Firewall, IDS ve IPS: Farkları Nelerdir?

Ağ güvenliği konuşulurken firewall, IDS ve IPS kavramları çoğu zaman birbirinin yerine kullanılıyor; ancak bu üç teknoloji trafiği farklı noktalardan, farklı yöntemlerle ve farklı amaçlarla ele alıyor Güvenlik duvarı, saldırı tespit (IDS) ve saldırı önleme (IPS) sistemleri nasıl çalışır? Temel farkları ve birlikte kullanım senaryolarını inceleyin.
Ağ güvenliği konuşulurken firewall, IDS ve IPS kavramları çoğu zaman birbirinin yerine kullanılıyor; ancak bu üç teknoloji trafiği farklı noktalardan, farklı yöntemlerle ve farklı amaçlarla ele alıyor. Kaspersky GReAT ekibinin 2026’nın ilk yarısına ilişkin paylaştığı verilere göre Türkiye, web tabanlı tehditlerden etkilenen kullanıcı oranında %22,8 ile META bölgesinde ilk sırada yer alırken aynı dönemde ülkede 17,1 milyon çevrim içi saldırı engellenmiş durumda (CNN Türk). Bu tablo, işletmelerin tek bir savunma katmanına güvenmek yerine her katmanın neyi görebildiğini ve neyi kaçırabileceğini bilmesini giderek daha önemli hale getiriyor. Yazının devamında üç teknolojinin farklarını, ağdaki konumlarını ve hangi senaryoda öne çıkabileceklerini inceleyebilirsiniz.
Firewall (Güvenlik Duvarı) Nedir?
Firewall, ağınıza giren ve ağınızdan çıkan trafiği önceden tanımlanmış kurallar doğrultusunda değerlendirerek hangi bağlantıya izin verileceğine, hangisinin engelleneceğine karar veren güvenlik katmanı olarak tanımlanıyor. Geleneksel modeller IP adresi, port ve protokol bilgisine odaklanırken yeni nesil güvenlik duvarları uygulama ve kullanıcı bazında denetim yapabiliyor; konunun detaylarını firewall nedir ve nasıl çalışır yazımızda bulabilirsiniz.
IDS (Saldırı Tespit Sistemi) Nedir?
IDS (Intrusion Detection System), ağ trafiğini ya da sistem hareketlerini izleyerek bilinen saldırı imzalarını ve olağan dışı davranışları tespit etmeye odaklanan bir izleme sistemi olarak çalışıyor. Trafiğin bir kopyası üzerinden analiz yaptığı için şüpheli bir hareket gördüğünde bağlantıyı kesmek yerine güvenlik ekibine uyarı üretiyor ve olayı kayıt altına alıyor.
IPS (Saldırı Önleme Sistemi) Nedir?
IPS (Intrusion Prevention System), IDS’in tespit yeteneklerini trafiğin doğrudan geçtiği hat üzerinde (inline) çalışarak müdahale yetkisiyle birleştiren bir güvenlik sistemi olarak konumlanıyor. Zararlı olduğu değerlendirilen paketleri hedefe ulaşmadan düşürebiliyor, ilgili bağlantıyı sonlandırabiliyor ya da saldırı kaynağını belirli bir süre boyunca engelleyebiliyor.
Firewall, IDS ve IPS Arasındaki Temel Farklar Nelerdir?
Üç teknoloji arasındaki temel fark, trafiğe hangi noktadan baktıkları ve bir tehdit gördüklerinde ne yapabildikleriyle ilgili. Firewall kapıdaki kimlik kontrolüne benzetilebilirken IDS koridordaki güvenlik kamerası gibi çalışıyor, IPS ise şüpheli birini daha içeri girmeden durdurabilen görevli olarak düşünülebiliyor.
| Kriter | Firewall | IDS | IPS |
| Trafikteki konum | Inline, ağ sınırında | Pasif, SPAN/TAP üzerinden kopya trafik | Inline, genellikle firewall arkasında |
| Aksiyon | İzin ver, engelle, logla | Uyar, logla | Engelle, bağlantıyı kes, uyar, logla |
| OSI katmanı | Katman 3-4, yeni nesilde katman 7’ye kadar | Katman 3-7 | Katman 3-7 |
| Yanlış pozitif etkisi | Hatalı kural meşru trafiği kesebilir | Gereksiz alarm ve alarm yorgunluğu | Meşru trafik engellenebilir, iş kesintisi yaşanabilir |
| Tipik kullanım senaryosu | Erişim politikası ve ağ segmentasyonu | Görünürlük, adli analiz, uyumluluk | Bilinen saldırı ve istismarları gerçek zamanlı durdurma |
Tablodan da görülebileceği gibi bu teknolojiler birbirinin alternatifi olmaktan çok aynı savunma zincirinin farklı halkalarını oluşturuyor.
Firewall, IDS ve IPS Ağ Üzerinde Nerede Konumlandırılır?
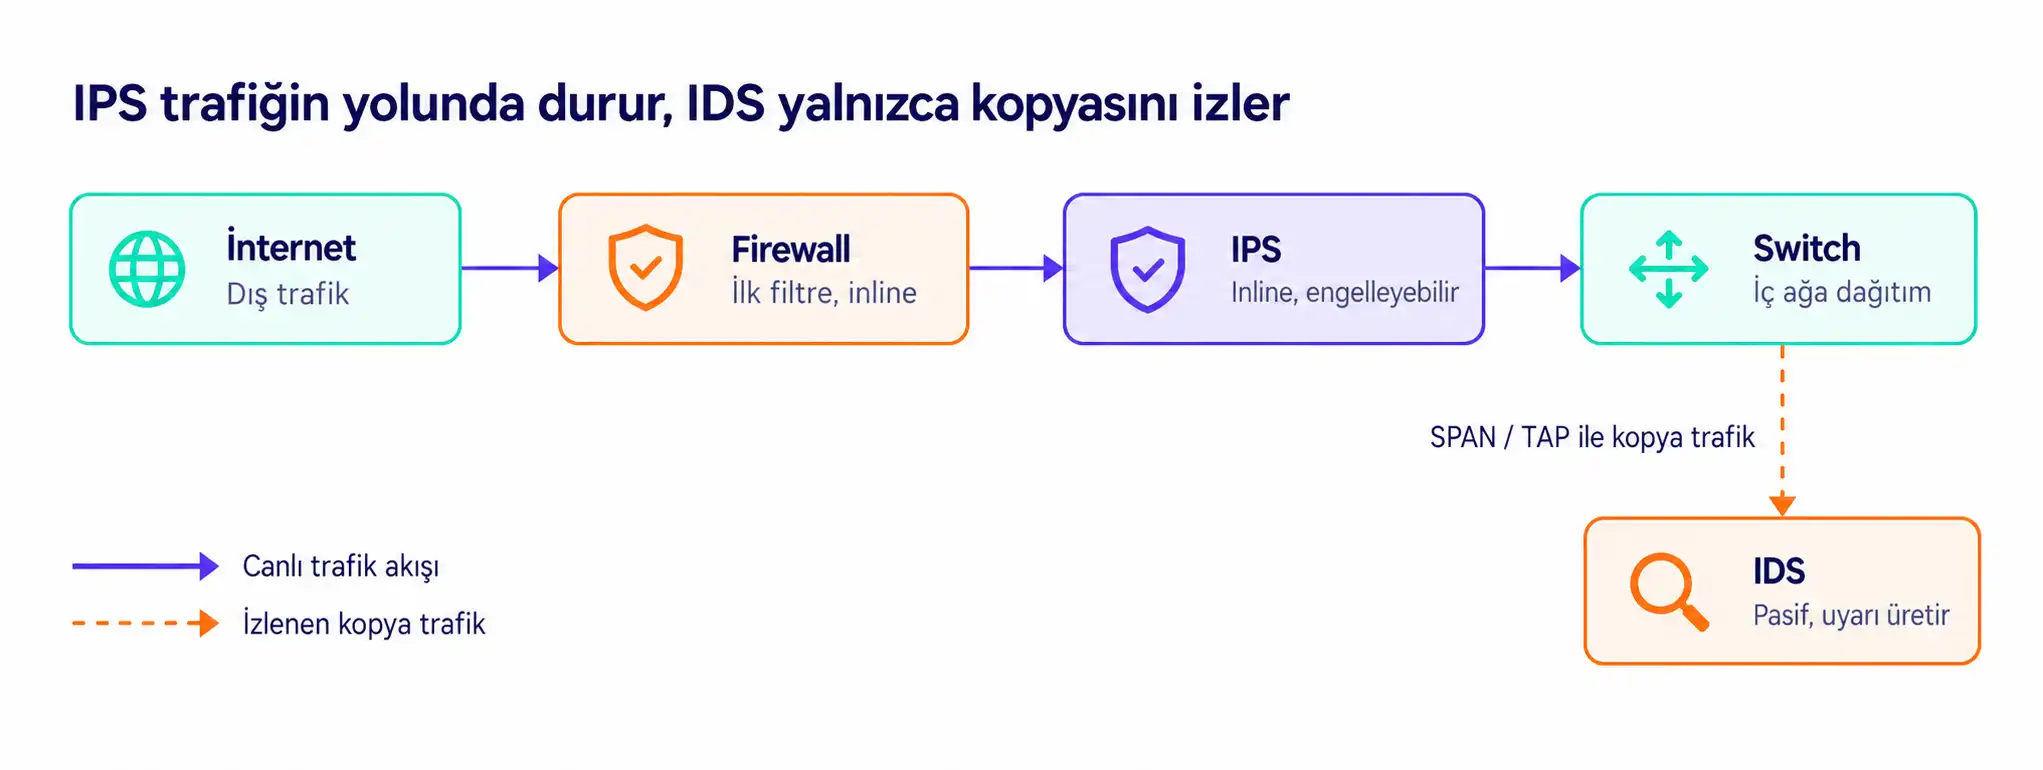
Klasik bir kurumsal ağda internetten gelen trafik önce firewall’a ulaşıyor; firewall’un izin verdiği trafik ardından inline konumlanan IPS’ten geçerek iç ağdaki switch’e iletiliyor. IDS ise trafiğin akışına dahil olmadan switch üzerindeki SPAN (port yansıtma) portu ya da ağ TAP cihazı aracılığıyla trafiğin bir kopyasını izliyor. IPS doğrudan trafik yolunda bulunduğu için birçok kurulumda arıza anında trafiği geçirmeye devam eden (fail-open) yapılandırmalar tercih edilebiliyor.
Firewall, IDS ve IPS: Ortak Özellikler ve Benzerlikler
Farklı noktalarda konumlansalar da üç teknoloji aynı temel amaca, yani yetkisiz erişimin ve zararlı trafiğin işletmenize zarar vermesini önlemeye hizmet ediyor. Ortak yönleri şu şekilde sıralanabilir:
- Ağ trafiğini önceden belirlenmiş kurallar, imzalar veya politikalar doğrultusunda inceliyor.
- Olayları kayıt altına alarak sonradan yapılacak analizlere ve denetimlere veri sağlıyor.
- Etkinliklerini düzenli imza ve politika güncellemelerine bağlı olarak koruyabiliyor.
- Merkezi yönetim ve log toplama sistemleriyle entegre çalıştıklarında çok daha anlamlı sonuçlar üretebiliyor.
Log kayıtlarının tutulması işletmeler için ayrı bir önem taşıyor; çünkü 5651 sayılı kanun ve KVKK kapsamında trafik ve erişim kayıtlarının doğru şekilde tutulması yasal bir yükümlülük olarak karşınıza çıkıyor. 5651 sayılı kanuna uygun loglama altyapısı, bu kayıtların zaman damgalı ve denetime hazır biçimde saklanmasına yardımcı oluyor.
Firewall, IDS ve IPS Birlikte Nasıl Çalışır?
Katmanlı bir savunmada firewall ilk filtre görevini üstlenerek yetkisiz ve gereksiz trafiği daha kapıda ayıklıyor ve böylece IPS’in incelemesi gereken trafik hacmini azaltıyor. İzin verilen trafiğin içinde gizlenen bir istismar girişimi IPS tarafından gerçek zamanlı olarak durdurulmaya çalışılırken, IDS bu sürecin tamamını arka planda izleyerek gözden kaçabilecek hareketleri ve iç ağdaki yanal hareket girişimlerini raporluyor.
WatchGuard’ın 2025 Türkiye verileri bu katmanlı yaklaşımın neden önemli olduğunu ortaya koyuyor: ağ saldırıları bir önceki yıla göre %94 azalarak 61.599’a gerilerken kötü amaçlı yazılım saldırıları 238.436 ile sınırlı bir artış gösterdi ve saldırganların giderek ele geçirilmiş kimlik bilgilerine yöneldiği vurgulandı (ShiftDelete.Net).
Tehditler sürekli değişir ve gelişir; bu nedenle güvenlik sistemlerinizin de bu değişime göre aksiyon alabilmesi gerekir. Çalınmış bir parola ile yapılan oturum açma girişimi firewall ve IPS açısından meşru trafik gibi görünebileceği için kimliği ve cihazı her erişim isteğinde yeniden doğrulayan bir katmana ihtiyaç duyuluyor. Sıfır güven ağ erişimi (ZTNA) yaklaşımı, kullanıcıların yalnızca yetkili oldukları uygulamalara ulaşmasını sağlayarak bu boşluğu kapatmaya yardımcı oluyor.
İşletmeler Hangi Durumda Hangisini Tercih Etmeli?
Doğru tercih; işletmenizin büyüklüğüne, şube yapısına, uyumluluk gereksinimlerine ve güvenlik ekibinizin kapasitesine göre farklılık gösterebiliyor. Genel bir çerçeve çizmek gerekirse şu senaryolar öne çıkıyor:
- Tek lokasyonlu küçük işletmeler: Uygulama farkındalığına sahip bir güvenlik duvarı ve temel tehdit önleme özellikleri, çoğu senaryoda başlangıç için yeterli bir zemin oluşturabiliyor.
- Hassas veri işleyen işletmeler: Hastaneler, eczaneler ve mali müşavirlik ofisleri gibi kişisel veri yoğunluğu yüksek yapılarda IPS ile gerçek zamanlı önleme ve kapsamlı loglamanın birlikte değerlendirilmesi öneriliyor.
- Kendi güvenlik ekibi olan kurumlar: IDS, alarmları yorumlayabilecek bir ekip bulunduğunda görünürlük ve adli inceleme açısından ciddi değer katabiliyor.
- Çok şubeli ve hibrit çalışan yapılar: Her şubeye ayrı cihaz yerleştirip her birini ayrı ayrı yönetmek yerine politikaların merkezden yönetildiği bulut tabanlı bir mimari daha sürdürülebilir bir yol sunuyor.
Son senaryoda SASE mimarisi içinde yer alan Firewall as a Service (FWaaS), tüm lokasyonlara ve uzaktan çalışanlara aynı güvenlik politikalarını uygularken Alarm Merkezi kritik olayları e-posta, Slack veya webhook üzerinden ilgili ekibe ulaştırarak olay görünürlüğünü artırıyor. Berqnet gibi yeni nesil çözümler ise merkezi yönetim, gelişmiş tehdit önleme ve esnek mimarileriyle ağ güvenliğini daha etkin ve sürdürülebilir hale getirir.
Kaynakça
Sıkça Sorulan Sorular
En çok okunanlar